Η προστασία του AI γίνεται στρατηγικό ζήτημα – Οι ευκαιρίες στην Ελλάδα και η εποχή του quan – Galaksias Portal News


Αυτό ήταν ένα από τα κύρια θέματα συζήτησης κατά τη διάρκεια του Thales Cyber Summit, το οποίο την περασμένη εβδομάδα στο Παρίσι. Και ήταν το θέμα στο οποίο στάθηκε περισσότερο ο Patrice Caine, πρόεδρος και διευθύνων σύμβουλος της Thales, μιλώντας στο CNN Greece, προσθέτοντας ότι το επόμενο μεγάλο βήμα στον τομέα της κυβερνοπροστασίας δεν είναι άλλο από την αξιοποίηση των κβαντικών (quantum) τεχνολογιών.
Η κυβερνοασφάλεια είναι ένας από τους βασικούς τομείς δραστηριοποίησης του ομίλου Thales, ο οποίος θεωρείται εκ των κορυφαίων στην Ευρώπη και έχει ιδιαίτερα ισχυρή παρουσία στη χώρα μας. «Η Ελλάδα είναι μία από τις βασικές αγορές μας», ανέφερε χαρακτηριστικά, επισημαίνοντας ότι η παρουσία της Thales στη χώρα μας περιλαμβάνει την άμυνα, την κυβερνοασφάλεια και το διάστημα. Μάλιστα, έκανε ειδική αναφορά στην ανάπτυξη λύσεων κυβερνοασφάλειας στην Ελλάδα, μία δραστηριότητα που είναι λιγότερο γνωστή από εκείνη του ομίλου στον χώρο της άμυνας.
Ερωτηθείς για τη δυνατότητα διεύρυνσης αυτής της παρουσίας, ο κ. Caine σημείωσε ότι η ανάπτυξη μπορεί να γίνει «είτε αυτόνομα είτε μέσω συνεργατών», αναφερόμενος στη δυνατότητα συνεργασίας με τοπικές εταιρείες. Όσον αφορά στους τομείς όπου διακρίνει περιθώρια, συμπεριέλαβε την άμυνα, την κυβερνοασφάλεια, το διάστημα αλλά και του αποκαλούμενου identity, ήτοι της χρήσης ψηφιακών εργαλείων για τη βέλτιστη ταυτοποίηση ανθρώπων και όχι μόνο καθώς πλέον θα χρειάζεται να ταυτοποιούνται και οι AI agents που δημιουργούνται. Ένα θέμα που έχει αρχίζει ήδη να απασχολεί πολλούς εκ των μεγάλων «παικτών» στον τομέα της κυβερνοπροστασίας. Και γι’αυτό η συγκεκριμένη κατηγορία λύσεων αποτελεί έναν τομέα όπου δίνει ιδιαίτερη έμφαση και προσοχή ο γαλλικός όμιλος.
Ο Patrice Caine, διευθύνων σύμβουλος του ομίλου Thales
THALES
Ποιος προστατεύει το AI;
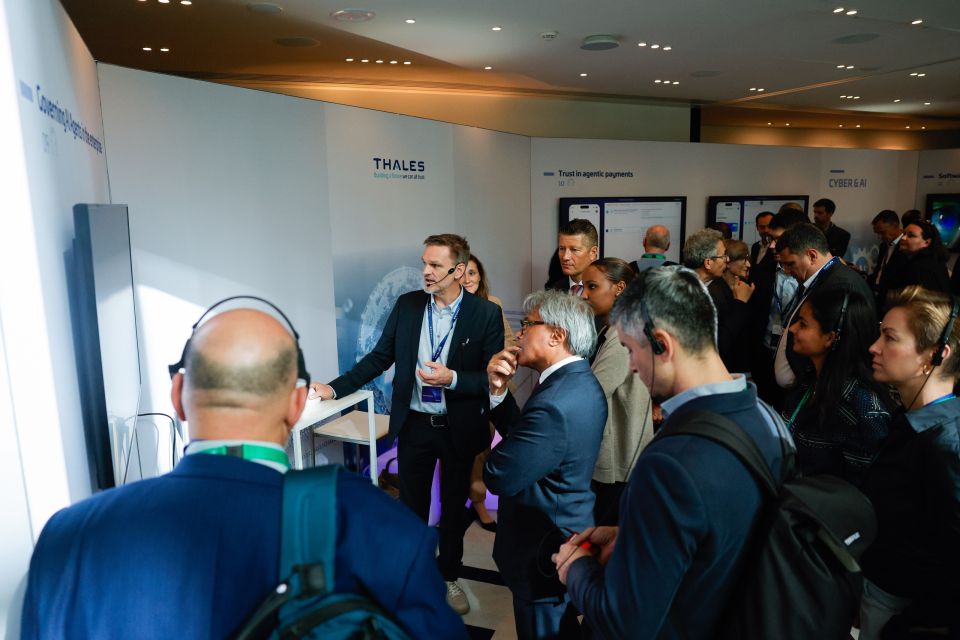
Κατά τη διάρκεια των παρουσιάσεων στο πλαίσιο της εκδήλωσης, αρκετοί ομιλητές αναφέρθηκαν στη σχέση τεχνητής νοημοσύνης και κυβερνοασφάλειας. Μέχρι τώρα η συζήτηση αφορούσε κυρίως δύο ζητήματα: πώς χρησιμοποιούν το AI οι επιτιθέμενοι και πώς μπορούν να το αξιοποιήσουν οι επιχειρήσεις για την προστασία τους. Πλέον υπάρχει και ένα τρίτο, το οποίο αρχίζει να απασχολεί όλο και περισσότερο την αγορά: πώς προστατεύονται τα ίδια τα συστήματα AI, τα δεδομένα που χρησιμοποιούν και οι ενέργειες που εκτελούν.
Η διαφορά γίνεται περισσότερο κατανοητή όταν η συζήτηση φθάνει στους AI agents. Πρόκειται για εφαρμογές που μπορούν να αναζητούν πληροφορίες σε διαφορετικά συστήματα, να συνδυάζουν δεδομένα και να ολοκληρώνουν εργασίες. Κάτι που σημαίνει ότι ένας agent ο οποίος διαχειρίζεται μία ασφαλιστική απαίτηση ή πραγματοποιεί μία αγορά χρειάζεται διαφορετικούς ελέγχους από ένα chatbot που απαντά σε ερωτήσεις.
Ένα ενδιαφέρον παράδειγμα που χρησιμοποιεί η Thales αφορά ακριβώς τις ασφαλιστικές αποζημιώσεις. Ένας agent που αναλαμβάνει τη σχετική διαδικασία θα μπορούσε να χρησιμοποιήσει προσωπικές πληροφορίες από μη εγκεκριμένες πηγές για να επηρεάσει το ύψος της αποζημίωσης. Σε αυτή την περίπτωση, μπορεί να έχει ολοκληρώσει την εργασία του, αλλά έχει υπερβεί την εντολή του και έχει δημιουργήσει ζητήματα προστασίας δεδομένων και κανονιστικής συμμόρφωσης.
Αντίστοιχα, μία κακόβουλη εντολή μπορεί να επιχειρήσει να τον οδηγήσει σε αποκάλυψη πληροφοριών ή σε μία ενέργεια που δεν έχει εξουσιοδοτηθεί να εκτελέσει. Είναι το λεγόμενο prompt injection, μία από τις απειλές που συνοδεύουν τη σύνδεση των εφαρμογών AI με εταιρικά συστήματα και δεδομένα.
Πρακτικά, η απόφαση να χρησιμοποιήσει ένας οργανισμός έναν agent περιλαμβάνει και την απόφαση για το πόση εξουσία θα του δώσει. Ποια αρχεία μπορεί να διαβάζει, ποια στοιχεία μπορεί να αλλάζει, ποιες συναλλαγές μπορεί να ολοκληρώνει και σε ποια σημεία απαιτείται ανθρώπινη έγκριση. Για έναν δημόσιο φορέα που επεξεργάζεται στοιχεία πολιτών, για παράδειγμα, η πρόσβαση ενός agent σε δεδομένα άλλης υπηρεσίας αποτελεί ζήτημα εξουσιοδότησης και ευθύνης, πέρα από το τεχνικό σκέλος της διασύνδεσης.
Σε αυτό το πεδίο κινείται το AI Security Fabric της Thales, το οποίο παρουσιάστηκε στη διοργάνωση μέσα από σχετικά demos. Σύμφωνα με την εταιρεία, η λύση επιτρέπει την παρακολούθηση των αλληλεπιδράσεων μεταξύ χρηστών, agents, μοντέλων και εργαλείων, εφαρμόζοντας κοινές πολιτικές ασφαλείας και ελέγχους πρόσβασης. Στην ίδια κατεύθυνση εντάσσεται η διεύρυνση της συνεργασίας με την Google Cloud για την προστασία των εταιρικών εφαρμογών Agentic AI.
Το ζητούμενο είναι ένας οργανισμός να γνωρίζει τι ζητήθηκε από τον agent, τι έκανε στην πραγματικότητα και ποιος εξουσιοδότησε τις ενέργειές του. Η καταγραφή αυτής της διαδρομής αποκτά ιδιαίτερη σημασία όταν μία εφαρμογή ενεργοποιεί άλλες εφαρμογές ή agents για να ολοκληρώσει μία διαδικασία.
Οι επιδείξεις περιλάμβαναν και πληρωμές από AI agents για λογαριασμό καταναλωτών. Εκεί, η έμφαση ήταν στη σύνδεση της αγοράς με την πραγματική εντολή του χρήστη, στην προστασία των στοιχείων πληρωμής και στη δυνατότητα ελέγχου της συναλλαγής. Θέματα που αποκτούν πρακτική σημασία όσο η τεχνητή νοημοσύνη περνά από την πρόταση ενός προϊόντος στην αγορά του.
Απαραίτητη προϋπόθεση είναι, πάντως, η επιχείρηση να γνωρίζει πού βρίσκονται τα ευαίσθητα δεδομένα της και ποιος μπορεί να τα χρησιμοποιήσει. Σε αυτό το σημείο εστιάζει το CipherTrust Data Security Posture Management, μία ακόμη λύση που παρουσίασε η Thales. Σύμφωνα με τον όμιλο, συνδυάζει τον εντοπισμό και την αξιολόγηση των κινδύνων με μέτρα προστασίας, όπως η κρυπτογράφηση και η απόκρυψη ευαίσθητων πληροφοριών.
Για μεγάλους οργανισμούς, με δεδομένα κατανεμημένα σε υποδομές cloud, παλαιότερα πληροφοριακά συστήματα και εφαρμογές διαφορετικών προμηθευτών, αυτή η εικόνα δεν είναι πάντοτε εύκολο να αποκτηθεί. Η επέκταση της χρήσης του AI κάνει, όμως, περισσότερο επείγουσα την ανάγκη να γνωρίζουν τι ακριβώς διαθέτουν και σε ποιον δίνουν πρόσβαση.
Από την ψηφιακή ταυτότητα στα δεδομένα
Η έμφαση στο identity και γενικότερα τις ψηφιακές ταυτότητες ήταν εμφανής σε όλη τη διάρκεια της εκδήλωση. Ο όρος αφορά την επιβεβαίωση του ποιος είναι ένας χρήστης, αλλά και τον έλεγχο του τι επιτρέπεται να κάνει μέσα σε ένα ψηφιακό περιβάλλον. Πλέον, η ίδια ανάγκη αφορά και εφαρμογές, συσκευές και AI agents.
Όπως επισήμανε ο αναλυτής Martin Kuppinger, οι επιχειρήσεις έδωσαν επί χρόνια μεγαλύτερη προσοχή στην προστασία της τεχνολογικής υποδομής τους, χωρίς να προστατεύουν στον ίδιο βαθμό τις ίδιες τις πληροφορίες. Με τους agents, αυτή η αδυναμία γίνεται περισσότερο εμφανής, καθώς αναζητούν δεδομένα σε διαφορετικά συστήματα και δημιουργούν νέες αλυσίδες ενεργειών.
Η αρχή «never trust, always verify», δηλαδή η επαλήθευση κάθε πρόσβασης αντί της αυτόματης εμπιστοσύνης, αποκτά σε αυτό το περιβάλλον μεγαλύτερη βαρύτητα. Ένας agent μπορεί να έχει ξεκινήσει από μία νόμιμη εντολή χρήστη, αλλά αυτό δεν σημαίνει ότι κάθε επόμενη ενέργειά του πρέπει να επιτρέπεται χωρίς έλεγχο.
Αντίστοιχα, ο Philippe Vallée, επικεφαλής του τομέα κυβερνοασφάλειας και ψηφιακής ταυτοποίησης της Thales, στάθηκε στην ανάγκη προστασίας ολόκληρης της διαδρομής από την ταυτότητα μέχρι τα δεδομένα. Μία προσέγγιση που συνδέεται με την άποψη του κ. Caine ότι οι λύσεις ασφαλείας πρέπει να λειτουργούν μαζί, μέσα από πλατφόρμες με κοινές πολιτικές στα διαφορετικά συστήματα ενός οργανισμού.
Ο κ. Caine ανέφερε χαρακτηριστικά ότι οι πελάτες του ομίλου διαθέτουν κατά μέσο όρο τουλάχιστον επτά διαφορετικές λύσεις μόνο για την ασφάλεια των δεδομένων. Η προσθήκη ακόμη ενός εργαλείου, κατά τον ίδιο, δεν εγγυάται καλύτερη προστασία, όταν η πολυπλοκότητα δυσκολεύει τη διαχείριση και οι επιθέσεις αξιοποιούν τα κενά ανάμεσα στα συστήματα.
Η κατεύθυνση που περιέγραψε είναι μία πλατφόρμα στην οποία ένας κανόνας ασφαλείας ορίζεται και εφαρμόζεται στα διαφορετικά περιβάλλοντα. Για παράδειγμα, η πολιτική για την πρόσβαση σε ένα ευαίσθητο αρχείο πρέπει να ακολουθεί το δεδομένο είτε αυτό βρίσκεται σε τοπικό σύστημα είτε στο cloud. Με την εκτεταμένη χρήση των υπηρεσιών cloud, άλλωστε, τα όρια ανάμεσα στο εσωτερικό και το εξωτερικό ενός οργανισμού έχουν γίνει πολύ λιγότερο σαφή.
Στα demos, τα παραδείγματα περιλάμβαναν την ανίχνευση deepfakes κατά την εξ αποστάσεως επιβεβαίωση ταυτότητας και τη χρήση passkeys για είσοδο χωρίς συμβατικούς κωδικούς. Στη δεύτερη περίπτωση, παρουσιάστηκε πώς μία επίθεση phishing μπορεί να παραβιάσει έναν λογαριασμό που χρησιμοποιεί κωδικό και κωδικό μίας χρήσης, αλλά αποτυγχάνει απέναντι σε ένα passkey συνδεδεμένο με τον γνήσιο ιστότοπο.
Η τεχνολογία χρειάζεται, βέβαια, να συνοδεύεται από κατάλληλες διαδικασίες. Η Isabelle Moeller του Biometrics Institute έδωσε έμφαση στην ενημέρωση των πολιτών για τη χρήση των προσωπικών τους δεδομένων και στην ανάγκη οι βιομετρικές εφαρμογές να σχεδιάζονται με συγκεκριμένη σειρά: πρώτα η πολιτική, μετά οι διαδικασίες και στη συνέχεια η επιλογή της κατάλληλης τεχνολογίας.
Μία παρατήρηση με ιδιαίτερο ενδιαφέρον για οργανισμούς που εξυπηρετούν μεγάλο αριθμό πολιτών ή πελατών. Πριν επιλεγεί μία μέθοδος βιομετρικής αναγνώρισης, χρειάζεται να είναι σαφές γιατί χρησιμοποιείται, αν είναι κατάλληλη για τον συγκεκριμένο σκοπό και πώς αντιμετωπίζονται οι περιπτώσεις όπου ο έλεγχος αποτυγχάνει.
Το κόστος μίας επίθεσης και η συνέχεια της λειτουργίας
Για τον κ. Caine, η κυβερνοασφάλεια αποτελεί πλέον στρατηγικό θέμα για τις διοικήσεις επιχειρήσεων και οργανισμών. Μία επίθεση που σταματά μία γραμμή παραγωγής, διακόπτει μία υπηρεσία ή πλήττει τη φήμη ενός οργανισμού έχει συνέπειες που ξεπερνούν τη λειτουργία του τμήματος πληροφορικής.
Το AI έχει αυξήσει την κλίμακα και την ταχύτητα των επιθέσεων, ενώ προσθέτει και το στοιχείο της αυτονομίας. Παράλληλα, οι επιτιθέμενοι δεν αναζητούν πάντοτε οικονομικό όφελος. Στις απειλές περιλαμβάνονται και κρατικοί φορείς που στοχεύουν κρίσιμες υποδομές και υπηρεσίες, ενώ η πρόσβαση μπορεί να προκύψει μέσα από έναν προμηθευτή ή συνεργάτη με χαμηλότερο επίπεδο προστασίας.
Επιπλέον, η Thales παρουσίασε μία προσέγγιση που συνδυάζει την ασφάλεια εφαρμογών, την ανίχνευση και αντιμετώπιση επιθέσεων με AI, τον συνεχή έλεγχο και την προστασία κρίσιμων λειτουργιών. Η βασική θέση του ομίλου είναι ότι οι αρχές της κυβερνοασφάλειας παραμένουν, αλλά πρέπει πλέον να εφαρμόζονται στην ταχύτητα των αυτοματοποιημένων επιθέσεων, με ανθρώπινη εποπτεία στις σημαντικές αποφάσεις.
Ένα χαρακτηριστικό demo αφορούσε το Sentinel Envelope Plus, το οποίο προσθέτει επίπεδα προστασίας στο λογισμικό ώστε να δυσκολεύει την ανάλυσή του από εργαλεία AI. Σύμφωνα με ελεγχόμενη δοκιμή της εταιρείας, ένας agent εντόπισε οκτώ από τις δέκα γνωστές ευπάθειες σε μία απροστάτευτη εφαρμογή. Με την προστασία ενεργοποιημένη, δεν εντόπισε καμία, πριν η ανάλυση διακοπεί έπειτα από σχεδόν επτά ώρες.
Μία λεπτομέρεια έχει σημασία εδώ: οι ευπάθειες παρέμεναν στον κώδικα. Το εργαλείο έκανε δυσκολότερο τον εντοπισμό τους, προσφέροντας, σύμφωνα με τη Thales, περισσότερο χρόνο στις ομάδες ανάπτυξης για να τις διορθώσουν. Ένα παράδειγμα του πώς η προστασία του λογισμικού μπορεί να δώσει περιθώριο αντίδρασης, χωρίς να καταργεί την ανάγκη αντιμετώπισης των προβλημάτων του.
Η κβαντική εποχή απαιτεί προετοιμασία από τώρα
Οι κβαντικές τεχνολογίες αποτέλεσαν έναν ακόμη βασικό άξονα της διοργάνωσης και ένα θέμα για το οποίο ο κ. Caine δίνει ιδιαίτερη βαρύτητα, όπως φάνηκε και στη συζήτηση που είχαμε μαζί του. Η πρώτη παρατήρησή του ήταν ότι το quantum δεν αφορά μόνο τους κβαντικούς υπολογιστές. Οι κβαντικοί αισθητήρες και οι κβαντικές επικοινωνίες αποτελούν διαφορετικά πεδία, με σημαντικές προοπτικές εφαρμογής.
Όσον αφορά στην κυβερνοασφάλεια, η άμεση προτεραιότητα είναι η προετοιμασία για υπολογιστές που στο μέλλον θα μπορούσαν να παραβιάσουν σημερινές μεθόδους κρυπτογράφησης. Το πρόβλημα, όμως, ξεκινά από τώρα: δεδομένα μπορούν να συλλέγονται κρυπτογραφημένα σήμερα, με στόχο να αποκρυπτογραφηθούν αργότερα. Πρόκειται για την πρακτική που περιγράφεται ως «harvest now, decrypt later».
Για μεγάλους οργανισμούς και δημόσιους φορείς, το ενδιαφέρον βρίσκεται στη διάρκεια ζωής των πληροφοριών. Ιατρικά αρχεία, προσωπικά δεδομένα, βιομηχανική τεχνογνωσία ή πληροφορίες που σχετίζονται με την εθνική ασφάλεια μπορεί να διατηρούν την αξία και την ευαισθησία τους για πολλά χρόνια. Η προστασία τους χρειάζεται να λαμβάνει υπόψη και τις μελλοντικές δυνατότητες αποκρυπτογράφησης.
Αυτός είναι και ο λόγος που ο επικεφαλής της Thales θεωρεί ότι η προετοιμασία για το αποκαλούμενο post quantum cryptography πρέπει να ξεκινήσει άμεσα, παρότι ο χρόνος εμφάνισης quantum υπολογιστών με τις σχετικές δυνατότητες παραμένει αβέβαιος. Η μετάβαση προϋποθέτει καταγραφή των συστημάτων, των αλγορίθμων και των κρυπτογραφικών κλειδιών που χρησιμοποιούνται, καθώς και σχεδιασμό των αλλαγών. Σε έναν μεγάλο οργανισμό, αυτή η διαδικασία απαιτεί χρόνο.
Στη διοργάνωση παρουσιάστηκε το Luna 8, ένα νέο σύστημα ασφαλούς αποθήκευσης και διαχείρισης κρυπτογραφικών κλειδιών, σχεδιασμένο για τη συγκεκριμένη μετάβαση. Η σύνδεση με τις ψηφιακές ταυτότητες είναι άμεση, καθώς αυτά τα κλειδιά στηρίζουν λειτουργίες όπως η επιβεβαίωση ταυτότητας, τα ψηφιακά πιστοποιητικά και οι ηλεκτρονικές υπογραφές.
Ο κ. Caine έδωσε επίσης έμφαση στη δυνατότητα αλλαγής αλγορίθμων κρυπτογράφησης χωρίς να απαιτείται ανασχεδιασμός ολόκληρων συστημάτων. Είναι αυτό που ο κλάδος ονομάζει crypto agility και αφορά την ευελιξία ενός οργανισμού να προσαρμόζει την προστασία του καθώς εξελίσσονται οι απειλές και οι διαθέσιμες τεχνολογίες.
Ιδιαίτερο ενδιαφέρον έχουν, πάντως, οι δυνατότητες των κβαντικών αισθητήρων. Ο κ. Caine χρησιμοποίησε το παράδειγμα των αδρανειακών συστημάτων πλοήγησης, τα οποία υπολογίζουν τη θέση ενός αεροσκάφους χωρίς εξωτερική αναφορά από GPS ή Galileo.
Σύμφωνα με τον ίδιο, σε μία πτήση από την Αθήνα στη Νέα Υόρκη η απόκλιση ενός σημερινού συστήματος μπορεί να φθάσει περίπου στο ένα χιλιόμετρο. Με τη νέα γενιά που αναπτύσσεται, αξιοποιώντας κβαντική τεχνολογία ψυχρών ατόμων, θα μπορούσε να περιοριστεί στο ένα μέτρο. Μία βελτίωση κατά χίλιες φορές στο συγκεκριμένο παράδειγμα, που θα περιόριζε την εξάρτηση από δορυφορικά σήματα.
Αντίστοιχο ενδιαφέρον υπάρχει για τα υποβρύχια, τα οποία χρειάζονται ακριβή πλοήγηση χωρίς να αναδύονται συχνά για επαναπροσδιορισμό της θέσης τους. Πρόκειται για εφαρμογές που δείχνουν γιατί ο επικεφαλής της Thales θεωρεί ότι οι κβαντικές τεχνολογίες μπορούν να φέρουν σημαντικές αλλαγές πολύ πέρα από την κατασκευή ενός νέου τύπου υπολογιστή.
Ο κ. Caine εκτιμά επίσης ότι η Ευρώπη βρίσκεται στην «Champions League» των κβαντικών επικοινωνιών. Και διατηρεί μία ενδιαφέρουσα διαφοροποίηση όσον αφορά στο AI: ακόμη και αν οι ευρωπαϊκές επιχειρήσεις έχουν χάσει έδαφος στα μεγάλα γλωσσικά μοντέλα, αυτό δεν σημαίνει ότι έχουν χάσει συνολικά τη μάχη της τεχνητής νοημοσύνης. Στις βιομηχανικές εφαρμογές, όπου η επεξεργασία γίνεται κοντά στη συσκευή ή στον εξοπλισμό και απαιτούνται αποδοτικοί αλγόριθμοι με μικρότερες υπολογιστικές ανάγκες, θεωρεί ότι η Ευρώπη εξακολουθεί να έχει σημαντικές δυνατότητες.
Αναπαραγωγή άρθου από εδώ